两人团队做安全扫描,3个月营收1.1万美元
【这是什么】
CheckVibe 是一款面向「vibe coded 应用」的安全扫描器。所谓 vibe coded 应用,就是用 AI 工具快速生成并直接上线的那类产品——大量出现在 Lovable、Bolt、v0、Cursor 这类工具的产出里。
产品逻辑很简单:用户粘贴一个 URL,或者接入一个 GitHub 仓库,扫描器就会把泄露点揪出来,主要覆盖三类问题:
- 前端里暴露的密钥(API key、token 直接写进客户端代码)
- 开放的数据库规则(比如 Firebase / Supabase 的规则没有收紧,任何人可读写)
- 缺失的安全响应头
它的付费点不是「帮你修」,而是「帮你发现并持续监控」。用户每月付钱,防止自己的应用泄露数据。这本质上是一个把「AI 时代新增的一类技术债」做成订阅制检查的产品。
【背景 / 谁做的】
作者是 Reddit 上的 u/funfunfunzig,一个两人小团队。整个项目从起意到写下这篇复盘是 5 个月,产品正式上线 3 个月。公开了 Stripe 收款页 profile.stripe.com/@checkvibedev,账号名对应产品 CheckVibe。
团队没有提到融资,也没有提到任何平台方支持。它的起点是一个很典型的 OPC 式判断:AI 让「做出来」这件事变得极便宜,但没有人替这批新开发者兜住「做对」——安全配置就是其中最容易被跳过、后果又最贵的一环。作者提到自己「每天没时间花几个小时做内容」,说明这是一个典型的两人小团队、没有内容团队、没有增长预算的配置。
【怎么获客】
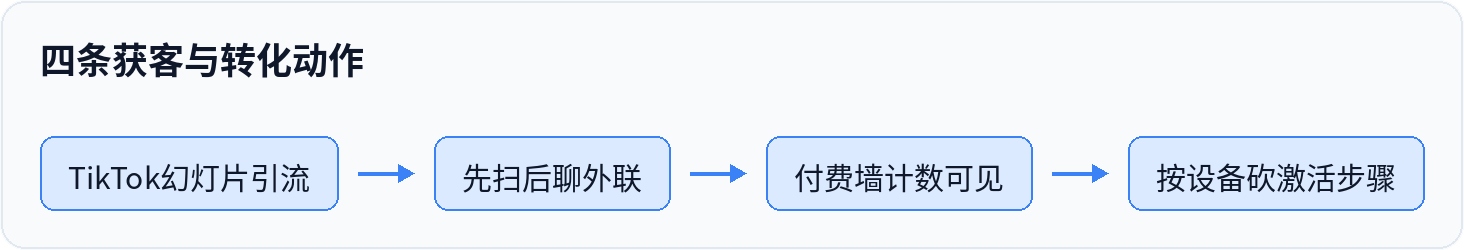
1. TikTok 幻灯片是主力渠道。
具体形式:Pinterest 风格的美观背景图,上面叠着工具名,五张幻灯片一组,账号不带任何品牌。作者明确说「光是其中一条幻灯片就冲到 近百万播放,而且几周后还在悄悄带来注册」。生产端成本极低,每条制作加发布只要 1-2 分钟,用的是 slideys.app。
这里值得拆的是三点:不带品牌账号意味着它是以「信息」而非「广告」的形态被算法分发;「工具名 + 视觉背景」的组合天然吃到搜索和推荐的交叉流量;一条视频的长尾能持续几周供血,而不是一次性冲高回落。
2. 冷启动外联,但必须「先扫后聊」。
作者的原话是:通用推销没人理;有用的发现几乎每次都能收到回复。实际操作是先扫一遍潜在客户的 app,然后私信告诉对方「我在你的应用里发现了什么」。这个动作把冷邮件从「我想卖你东西」变成「我已经免费帮你做了体检」,回复率差异是数量级的。
3. 付费墙本身就是获客/转化装置。
第一版把所有扫描结果都模糊处理,自以为聪明,转化率「低得可怜」。后来改成只显示严重问题的数量、把实际发现内容锁住,转化率 翻了三倍。这是把「好奇心」当成转化引擎,而不是把「信息」全部捂住。
移动端则是另一个被漏掉的漏斗问题:移动端激活率相比桌面端一路暴跌,作者好几周都没发现。原因是小屏幕上的引导流程步骤太多。砍掉 两步 之后,差距「几乎一夜之间就没了」。
【验证情况 / MRR】
把帖子里的数字整理一下:
- 总流水:约 $11,000
- 累计付费客户:350+
- 注册量:接近 8000
- 上线时长:3 个月
由此可以推出几个关键比率:
- 注册到付费转化率:350 / 8000 ≈ 4.4%
- 每个付费客户贡献的流水(按上线窗口折算):11,000 / 350 ≈ $31
- 按 3 个月线性折算的月流水:11,000 / 3 ≈ $3,600-3,700 / 月
值得注意的是客单价偏低。$31 这个数字意味着客户的订阅寿命在这个窗口内平均只有一两个月,或者定价本身就在每月十几到二十几美元的量级。这不是一个靠高价高毛利跑起来的模型,而是一个靠流量和转化率跑量的模型——所以它会高度依赖前面那条 TikTok 内容线能不能持续供血。
作者公开 Stripe 链接的动作本身也是一种验证信号,通常出现在收入数字被质疑的场合。
【对一人公司的可复制性】
可以直接抄的部分:
- 选生态夹缝:不做一个通用安全工具,而是绑死「AI 生成应用」这个正在爆量的人群。这类用户的痛点是急性的(刚上线、可能已经被暴露)、无专业能力的(不会自己看规则文件),且愿意为「省心」付费。
- 先诊断再外联:这套动作一个人完全跑得动。批量扫一批目标应用,挑出真有问题的,发一条具体到让对方后背发凉的私信。这是 OPC 少数几个不需要预算、只消耗时间的有效获客动作。
- 付费墙做「数量可见、细节上锁」:严重问题计数免费给,具体发现锁住。这个改动能带来 3 倍 转化,且几乎零开发成本,任何扫描类/诊断类产品都能直接套用。
- 短视频模板化生产:一条 1-2 分钟、五张图、无品牌账号的内容形式,一个人一天能批量做十几条。slideys.app 这类工具就是把设计门槛压到零。
- 按设备拆激活漏斗:作者靠这个发现了移动端塌方。一人公司更应该把「注册 → 首次扫描 → 看到结果 → 付费」这条链按设备/来源拆开看,问题往往藏在某个端上。
抄不动的部分:
- 近百万播放有运气成分,无法当作可复制的基准线来排产。
- 冷外联是线性的,一天能发多少条有上限,它撑不起从 350 到 3500 客户的量级。
- 扫描器的准确性维护是持续的脏活:Firebase / Supabase 规则形态、各家前端框架的构建产物,都在变。
【风险与机会】
风险:
- 平台风险:TikTok 账号「不带任何品牌」,意味着这条最大的流量管道既不受你控制,也不给你沉淀品牌资产。账号一旦被限流或封禁,增长直接归零。
- 被平台内化:Supabase、Vercel、Lovable 这类上游完全有能力把基础安全检查做进自己的流程。一旦成为内置功能,这个产品最直接的付费理由就被抹掉一部分。
- 客单价太低:$31 的窗口级人均贡献撑不起高获客成本,一旦免费流量退潮,单位经济模型会迅速恶化。
- 误报代价高:安全扫描器是「狼来了」型产品,一次严重误报就能摧毁信任,而漏报的代价是客户数据真泄露。
机会:
- 从一次性扫描走向持续接入:做成 GitHub App,在 PR 里留下评论、做 CI 卡点。这一步把产品从「检查工具」变成「流程环节」,直接改善留存和客户寿命,也是把 $31 往上抬的最短路径。
- 往合规叙事上抬价:面向给企业客户交付的独立开发者,把「扫描报告」包装成 SOC2 / GDPR 尽职材料,可以支撑更高价位,而不是只卖「防止泄露」这个模糊承诺。
- 把「先扫后聊」沉淀成资产:扫描结果本身就是一份潜在客户数据库,除了卖订阅,还能延伸出修复服务、模板化的加固方案。
- 反向切入上游:把这套扫描能力供给 AI 应用生成平台本身,作为它们的安全兜底,比自己直接触达每一个 vibe coder 更省力。
- 扩展扫描面:从密钥和数据库规则,扩到依赖漏洞、AI 生成代码里的常见反模式(比如把 admin 判断写在前端),把「vibe coding 技术债」做成一个品类而不是一个检查项。
信息来源:Reddit(r/SaaS 帖子及评论区)、Stripe 公开收款页、slideys.app
- 第1步:用 gitleaks / trufflehog 这类现成密钥扫描库扫目标前端构建产物,抓暴露的 API key 与 token。
- 第2步:接 Firebase / Supabase 官方规则接口,判断数据库是否开放读写,作为第二类检查项。
- 第3步:用现成 HTTP 头检测(如 securityheaders 的规则集)核对安全响应头缺失,凑齐三类扫描结果。
- 第4步:用 Stripe 收款链接做付费墙,严重问题只给数量、细节上锁,交付一份订阅制扫描报告。
- TikTok 账号不带品牌,限流或封禁则最大流量管道归零,且无品牌资产沉淀。
- 客单价约 $31/窗口期,靠流量跑量,免费流量一退潮单位经济模型迅速恶化。
- 扫描准确性维护是持续脏活(规则形态、构建产物都在变),一次严重误报即摧毁信任。
- Supabase、Vercel、Lovable 等上游可把基础安全检查内化,付费理由会被直接抹掉。